Formas de autenticação e controle de acesso
Foram disponibilizadas novas opções para facilitar e dar mais segurança ao controle de acesso nos atendimentos da Beth. A tela de gerenciamento foi reformulada para reunir tudo em um só lugar, sem afetar as configurações já existentes.
A principal novidade é o login corporativo (SSO/Federação da entidade): entidades da Beth que atendem os servidores do município agora podem habilitar o mesmo acesso corporativo já usado nas demais soluções da Betha. Assim, os servidores podem acessar os atendimentos da Beth utilizando as mesmas credenciais da rede local da prefeitura.
Resumo das mudanças
| Recurso | O que muda |
|---|---|
| Login corporativo (SSO/Federação da entidade) Novidade | Login com a credencial corporativa do município, destinado aos servidores. |
| Controle exclusivo Novidade | É possível habilitar login somente via Gov.br ou somente via SSO/Federação, desabilitando por completo a criação e a verificação de usuários da Central de Usuário Betha. |
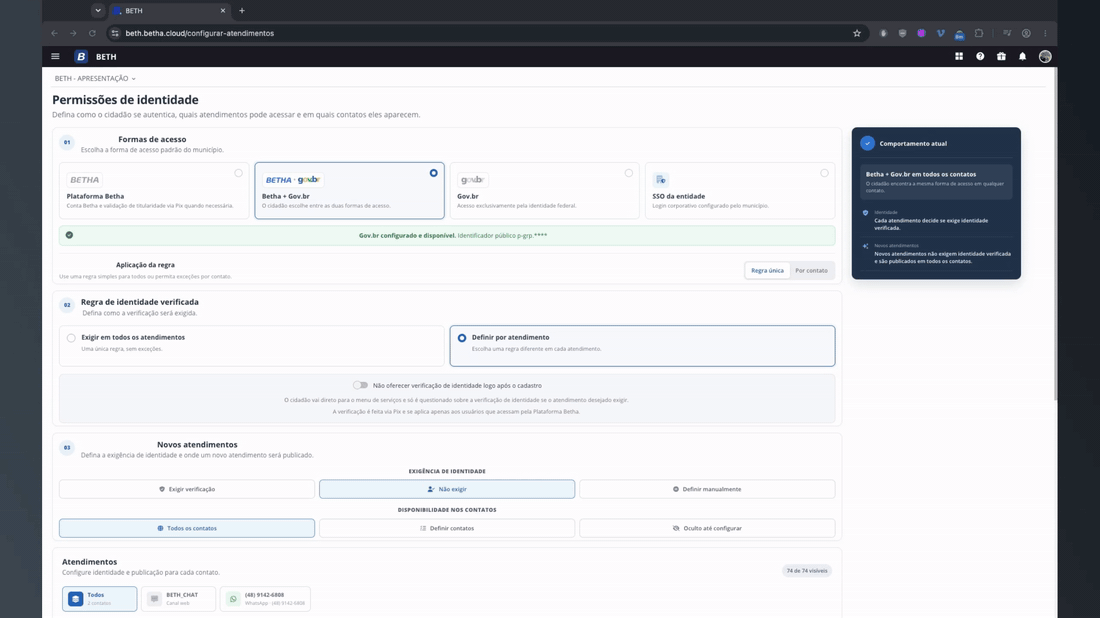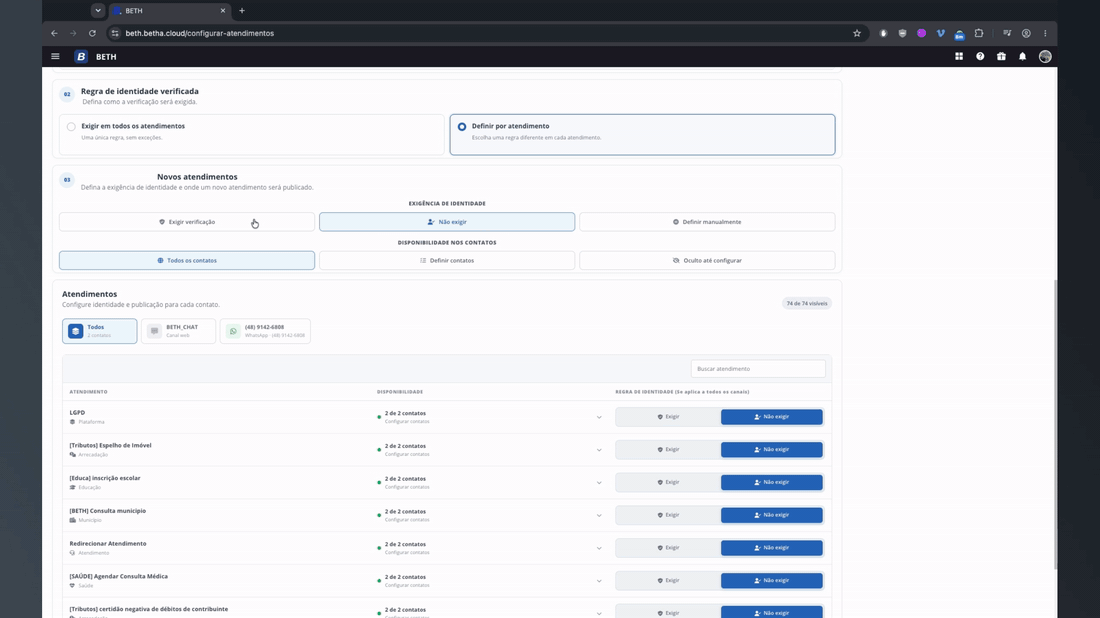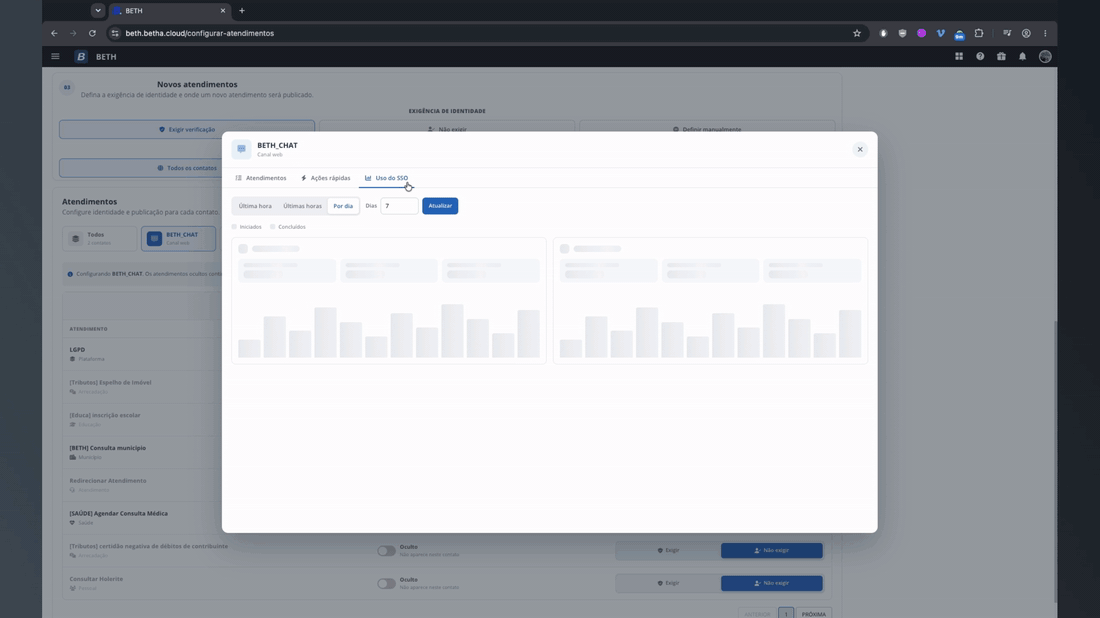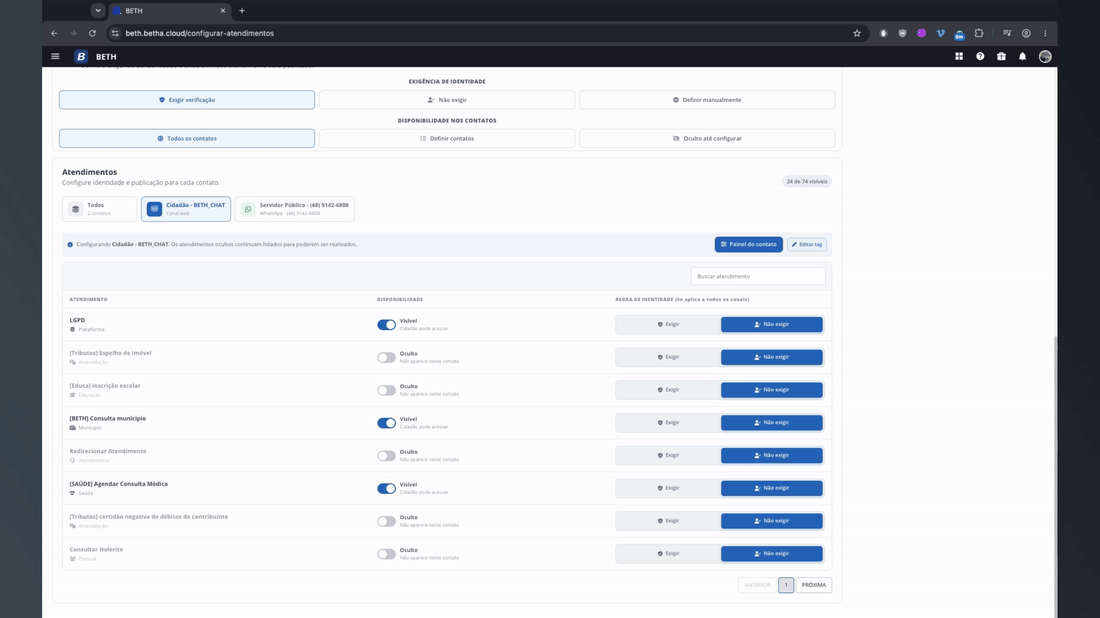
| Regra por contato Novidade | Cada canal (número de WhatsApp ou beth.chat) pode ter a sua própria forma de acesso, ou herdar uma regra única para todos. |
| Tags de contato Novidade | Dê um nome a cada número (ex.: "Servidor Municipal", "Cidadão") para identificar rapidamente a finalidade de cada canal. |
| Ações em massa Novidade | Selecione todos os atendimentos, ou uma categoria inteira, para habilitar/desabilitar de uma vez. |
| Duração da sessão Novidade | Defina por quanto tempo o login permanece válido antes de exigir nova autenticação (padrão de 48 horas). |
| Métricas de SSO Novidade | Acompanhe logins iniciados e concluídos, na entidade e por contato, por período. |
Como funciona
A tela de Proteção de Dados foi repensada para uma configuração rápida e prática, que atende à maioria dos casos de uso — basta definir uma regra única para todos os contatos. Quando a entidade precisar, é possível fazer ajustes finos, criando exceções por contato. Um resumo do comportamento, em linguagem natural, mostra a qualquer momento como a entidade está configurada (por exemplo, "Gov.br em todos os contatos" ou "O acesso varia por contato").
Por que a regra é definida por contato
A autenticação é definida por contato, e não de forma global ou por atendimento. Isso é intencional, por três motivos:
O SSO pressupõe uma credencial que só o servidor possui. O login corporativo depende de uma conta corporativa da entidade; o cidadão não a tem e não conseguiria acessar por essa via. Por isso o SSO deve ficar em um contato exclusivo para o atendimento aos servidores. Um número voltado ao público em geral, por sua vez, pode aceitar: somente usuários da Plataforma Betha, OU somente usuários do Gov.br, OU ambos.
O contato é a unidade natural de separação de públicos. Cada número já é divulgado a um público específico. Amarrar a regra ao canal garante um fluxo de conversa previsível e consistente: cada canal segue sempre a mesma regra, sem depender do estado anterior de cada usuário. Uma regra por usuário exigiria conhecer o papel de cada pessoa de antemão e gerenciar exceções individuais — o que não escala e ainda arriscaria expor serviços internos a quem escrevesse no número errado.
Reduz a exposição de serviços internos e o ruído para o cidadão. Ao definir regras por contato, a entidade também escolhe quais atendimentos ficam disponíveis em cada canal, evitando mostrar ao cidadão serviços internos que não lhe são relevantes.
O fluxo, na prática
Os atendimentos são disponibilizados por contato, e o usuário segue o fluxo conforme as regras daquele contato:
- Em um canal que aceita usuários da Central de Usuário, se o usuário já estiver vinculado ao número, a Beth o identifica e segue com o atendimento.
- Se o contato estiver definido para aceitar somente usuário federado (SSO), ainda que a pessoa já esteja autenticada via Gov.br ou exista um usuário na Central com aquele telefone, será necessário fazer o login via SSO.
- Após o login, naquele contato, a sessão permanece válida pelo tempo definido na configuração da entidade.
O login federado (SSO) é destinado a servidores. Utilize-o apenas em contatos e entidades cujo atendimento seja voltado ao servidor público.
Por segurança, o login via SSO fica restrito ao município de origem. Se o usuário entrar em contato com outro município, outra entidade, ou até mesmo um canal do município que tenha outra regra de login, será necessário se autenticar novamente, de acordo com a regra do canal.
Pré-requisitos
Entidades que já realizaram a configuração de Federação e Login Corporativo seguindo as orientações da Plataforma já estão aptas a habilitar o recurso na Beth. Cada forma de acesso só fica disponível quando a fonte correspondente está habilitada (o SSO depende da Federação; o Gov.br, da configuração do Gov.br) — do contrário, a opção aparece como "não configurada".
Compatibilidade
A tela de gerenciamento foi reformulada, mas as configurações existentes não foram afetadas. O comportamento atual é preservado até que uma nova configuração seja feita.
Veja na prática
A nova tela de Permissões de identidade reúne as formas de acesso, a regra de identidade verificada, a configuração por contato e a publicação dos atendimentos em um só lugar:
Dúvidas frequentes
Como funciona o SSO na Beth?
Tal que o SSO está habilitado e disponível, o usuário recebe o link ou é redirecionado automaticamente para a página de login do município/entidade. Ele faz login na respectiva entidade que retorna para o Oauth da Betha, que por sua vez redireciona para a Beth. Nenhuma informação sensível é trafegada pela Beth ou exposta para o navegador. Além disso, após o redirecionamento, são validados os parâmetros recebidos para assegurar que o retorno é de um fluxo iniciado pela Beth. Por fim, o usuário é consultado e carregado na conversa. Em caso de problemas nesse fluxo ou inconsistências no retorno, o acesso é negado e o usuário pode efetuar login novamente.
Diferentemente do Login via GovBR onde é necessário configurar os endereços da Beth como URLs de redirecionamento válidas, no SSO não é necessário. Pois o redirecionamento é feito pelo próprio Oauth da Betha.
Para o uso na Beth, a única restrição no momento é que os usuários federados tenham o CPF definido.
O que acontece se a forma de login estiver indisponível?
- Se o contato estiver configurado para aceitar apenas uma forma de autenticação (Gov.br ou SSO), no cenário de indisponibilidade nessas configurações ou no serviço de terceiros, os atendimentos não estarão disponíveis e o usuário será notificado com uma mensagem.
- Em nenhuma hipótese é ofertada outra forma de login/criação de usuário diferente das formas configuradas pela entidade para aquele contato.
- No caso específico de um contato que permita identificação via Gov.br ou Central de Usuário Betha, caso uma das duas esteja indisponível, o usuário poderá efetuar login de outra forma.
Quanto tempo leva para as configurações serem aplicadas?
- Ao salvar a configuração, todo novo atendimento levará em conta as novas regras aplicadas.
Por que não posso definir uma verificação de identidade diferente por atendimento e canal?
- Para cada atendimento, é possível definir se ele exige identidade verificada ou não. Essa configuração é aplicada em todos os canais. Tal restrição é para evitar que sejam criados canais menos seguros.
- Entendemos que o requisito de identidade verificada é definido pela criticidade do atendimento; regras diferentes para o mesmo atendimento, em canais diferentes, além de apresentarem um risco, são altamente complexas de visualizar e gerenciar.
Tenho alguma dúvida ou demanda de mercado, como faço?
Sabemos que surgem demandas de clientes ou dúvidas sobre casos específicos. Essas mudanças e comportamentos adotados fazem parte de uma série de necessidades de clientes e movimentos do mercado, principalmente provedores de mensageria.
O funcionamento de um ou mais recursos poderá ser revisto conforme demandas internas, externas, sejam elas de parceiros ou provedores de serviço.
Os objetivos dessa versão, no momento, são:
- Permitir configurações flexíveis, com base em demandas de mercado, de forma segura, reduzindo riscos de erros de configuração.
- Preparar a plataforma da Beth para evoluções, acompanhando os recursos da Plataforma, especificamente na parte de Autenticação e Autorização.
Em caso de dúvidas ou uma demanda específica, você pode abrir um chamado de dúvida para a Tecnologia descrevendo a situação, ou entrar em contato com alguém do time de Tecnologia.